MUNITOR COMPLIANCE · AZURE & VEILIGE INRICHTING
Compliance op maat. Veilig op Azure.
We richten Munitor Compliance voor je in op Azure, met de kaders, rollen en gegevensstromen die jouw werk vraagt. Van ontwerp en configuratie tot beveiligingscontroles, overdracht en beheerafspraken.
- Azure in een EU-regio
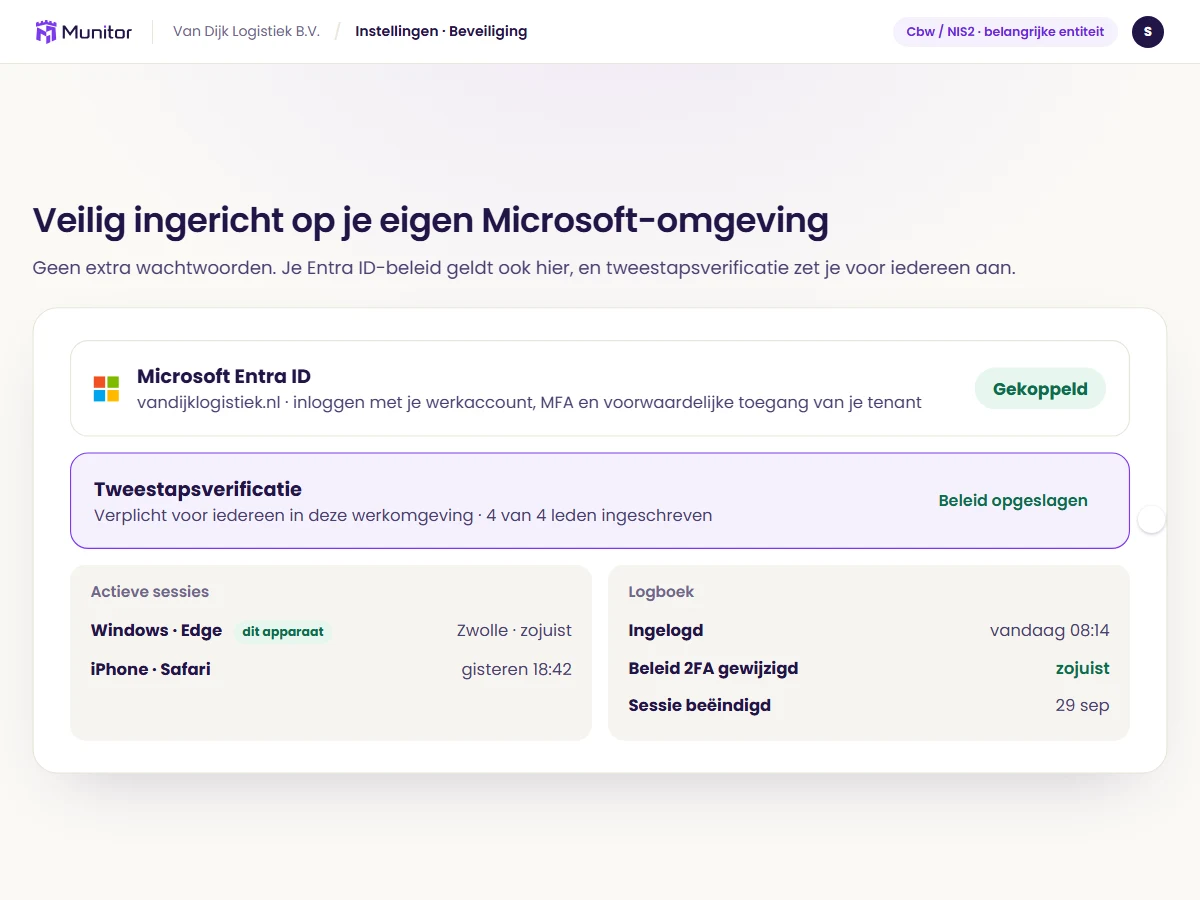
- MFA & functiescheiding
- Geteste oplevering
ONTWORPEN VOOR JOUW ORGANISATIE
Een eigen omgeving. Bewuste keuzes vanaf het begin.
We ontwerpen de productie-inrichting op Azure in een afgesproken EU-regio. In jouw tenant of een afzonderlijke omgeving, met heldere afspraken over eigendom, gegevenslocatie en beheer. Ontwikkeling, acceptatie en productie krijgen gescheiden omgevingen.
Opslag, verbindingen, geheimenbeheer en back-ups richten we in volgens het afgesproken ontwerp.
Bekijk onze aanpak voor Azure en beveiligingEigen tenant of afzonderlijke omgeving
Eigendom, gegevenslocatie en beheer vooraf vastgelegd.
Gescheiden omgevingen
Ontwikkeling, acceptatie en productie uit elkaar.
Afgesproken EU-regio
Opslag, verbindingen, geheimen en back-ups volgens ontwerp.
Wat we samen afspreken
Veiligheid van ontwerp tot overdracht.
Dit beschrijft de maatwerkproductie-inrichting. De demo is geen reeds op Azure ingerichte klantomgeving. Certificeringen van Microsoft certificeren Munitor of jouw organisatie niet. De demo laat de softwarebasis zien. Jouw productie-inrichting, rollen en beheer spreken we per opdracht af.
Een afgesproken architectuur
Azure-omgeving, gegevensstromen en beheerverantwoordelijkheden worden vóór de inrichting vastgelegd.
Gecontroleerde ingebruikname
Toegang, logging, back-ups en herstel worden onderdeel van de afgesproken acceptatiecontroles.
Een passend beheermodel
Overdracht aan je eigen team of partner, of technisch beheer via Munitor Control.
TOEGANG DIE PAST BIJ HET WERK
Niet iedereen hoeft hetzelfde te kunnen.
We leggen vast wie bewijs aanlevert, wie beoordeelt en wie mag goedkeuren. Technisch beheer krijgt afzonderlijke rechten. Met MFA, minimale toegang en afgesproken controles maken we functiescheiding onderdeel van de oplevering.
We testen de gekozen rollen met je team. Vierogencontroles en Microsoft Entra ID richten we in waar het ontwerp daarom vraagt.
Lees hoe rollen en goedkeuringen samenwerken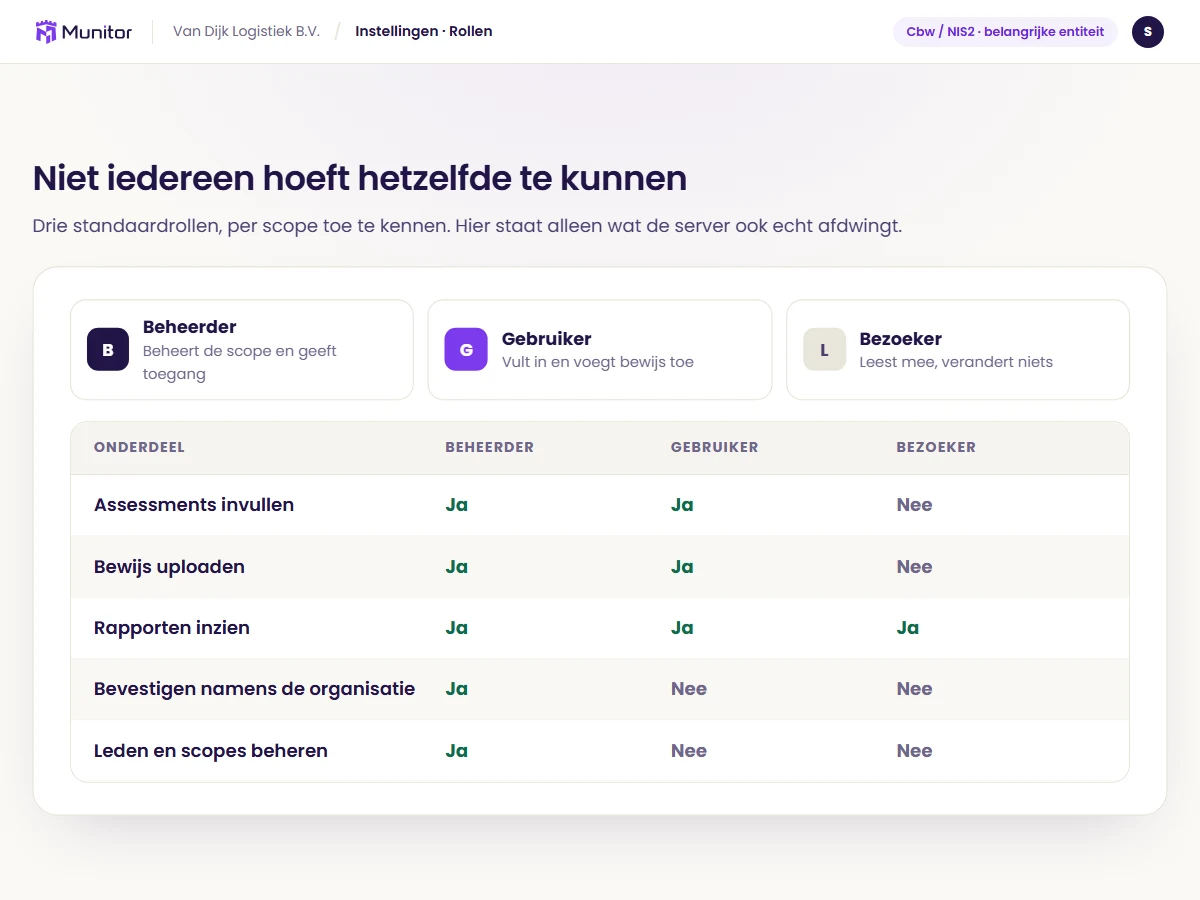
ZO PAKKEN WE HET AAN
Eerst ontwerpen. Dan veilig in gebruik.
Stap 01
Ontwerpen
We bepalen omgeving, rollen, gegevensstromen en acceptatiecriteria.
Stap 02
Inrichten
We configureren de omgeving en testen de afgesproken beveiliging.
Stap 03
Overdragen
Je team krijgt uitleg, documentatie en duidelijke beheerafspraken.
VERDER LEZEN
Het verhaal achter de inrichting.
Praktische uitleg over de keuzes, mogelijkheden en verantwoordelijkheden.
Nog even dit.
De vragen die we vaak bespreken vóór een eerste opdracht.
Kan de omgeving in onze eigen Azure-tenant?
Ja, dat kan onderdeel zijn van het ontwerp. We beoordelen de bestaande inrichting en spreken eigenaarschap, toegang, kosten en beheerverantwoordelijkheden af.
Is de demo al op deze manier ingericht?
Nee. De demo toont de softwarebasis. De Azure-productieomgeving en het volledige rol- en goedkeuringsmodel worden per opdracht ontworpen, ingericht en getest.
Hoe start ik de demo?
Vraag een demo aan via de contactpagina. Tijdens een gesprek laten we Munitor Compliance zien en bespreken we jouw vragen en de inrichting voor je organisatie.
Klaar voor een veilige Azure-omgeving?
Verken hoe kaders, rollen en bewijs samenkomen. De Azure-inrichting ontwerpen we voor jouw organisatie.